


 搜尋
 會員專區
 線上詢價
 Language
資安基礎與管理制度
▌管理制度基礎
- 依循 IEC 62443 架構與 CRA 要求,持續規劃產品安全功能與規格,
並依各產品線分階段導入。 - 深化供應商資安評估,並擴充第三方元件審查與核准機制。
- 依照歐盟調和標準之發佈進度,同步調整技術文件與符合性評估之準備作業。
- 持續擴充安全公告發佈與弱點通報之運作機制。


Mini-ITX主機板 - 搭載Intel® Core™ Ultra 200H/200U系列處理器 (Arrow Lake-U/H)
了解更多
Mini-ITX主機板 - 搭載Intel® Core™ Ultra 200H/200U系列處理器 (Arrow Lake-U/H)
了解更多
Mini-ITX主機板 - 搭載Intel® Core™ Ultra 200H/200U系列處理器 (Arrow Lake-U/H)
了解更多

ATX主機板 - 搭載Intel® Core™ Ultra 200S with Intel® Q870 PCH系列處理器
了解更多
Micro ATX主機板 - 搭載Intel® Core™ 200E / 200PE與第14代/第13代/第12代 Core i LGA1700 處理器
了解更多
PICO-ITX主機板 - 搭載Intel® Atom® x7000RE 系列處理器
了解更多

3.5吋單板電腦 - 搭載Intel® Core™ Ultra 7/5 100系列處理器
了解更多

3.5吋單板電腦 - 搭載第13代 Gen Intel® Core™ Mobile Wide-Temp處理器
了解更多

2.5吋單板電腦 - 搭載AMD Ryzen™ Embedded R2000系列處理器
了解更多
3.5吋單板電腦 - 搭載NXP ARM® Cortex-A9 i.MX 6 Dual 1GHz處理器
了解更多
2.5吋單板電腦 - 搭載NXP ARM® Cortex-A53 i.MX 8M Plus Quad 1.6GHz處理器
了解更多
COM Express Type 6 (R3.0) 嵌入式電腦模組 - 搭載第13代 Intel® Core™ i處理器
了解更多
SMARC™ 2.2 嵌入式電腦模組 - 搭載Intel® Atom® x7000RE系列或N系列處理器
了解更多
COM Express Type 6 (R3.1) 嵌入式電腦模組 - 搭載第13代 Intel® Core™ i處理器
了解更多
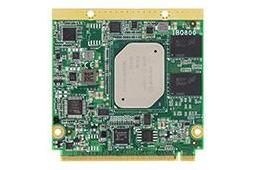
Qseven (R2.1) 嵌入式電腦模組 - 搭載Intel® Atom® x7-E3950/x5-E3930處理器
了解更多

ETX 嵌入式電腦模組 - 搭載Intel® Atom® E3845 處理器
了解更多

長卡型單板電腦 - 搭載第14代/第13代/第12代 Intel® Core™ DT 處理器(RPL-S Refresh Platform)
了解更多
長卡型單板電腦 - 搭載第14代/第13代/第12代 Intel® Core™ DT 處理器(RPL-S Refresh Platform)
了解更多
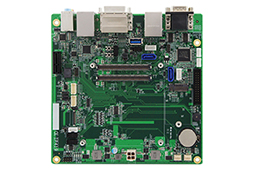
COM Express Type 6 (R3.0) 載板
了解更多
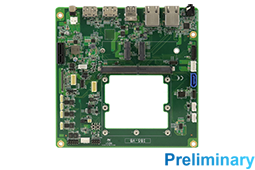
IBS系列SMARC 2.2嵌入式電腦模組載板
了解更多
COM Express Type 6 (R3.0) 載板
了解更多
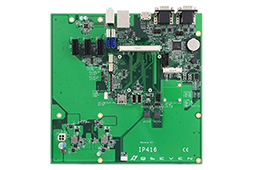
Qseven (R2.1)載板
了解更多
ETX (R3.0) 載板
了解更多
嵌入式擴充卡
了解更多
Mini PCI-E擴充卡
了解更多
M.2擴充卡
了解更多
嵌入式擴充卡
了解更多

AI邊緣運算電腦系統-搭載NVIDIA® Jetson Orin™ NX and Orin™ Nano系列處理器
了解更多

AI邊緣運算電腦系統-搭載NVIDIA® Jetson Orin™ NX and Orin™ Nano系列處理器
了解更多

AI邊緣運算電腦系統-搭載NVIDIA® Jetson Orin™ NX and Orin™ Nan系列處理器
了解更多

ITxPT & E-Mark認證強固型車載AI邊緣運算電腦 - 搭載Intel® Atom® x7000RE系列處理器並內建WWAN
了解更多

邊緣AI伺服器 - 搭載AMD EYPC™ Embedded 8004系列處理器
了解更多
AI邊緣運算主機板 - 採用Intel® Core™ Ultra 200H/200U系列處理器
了解更多

搭載Intel® Atom® 處理器 x7433RE/x7211RE 系列的無風扇邊緣運算系統
了解更多

搭載Intel® Atom® 處理器 x7433RE/x7211RE 的無風扇邊緣運算系統
了解更多
搭載第13代 Intel® Core™ i7/i5/i3/U300E處理器的輕巧型電腦系統
了解更多

搭載第14/13代Gen Intel® Core™ U系列處理器戶外專用強固型整機防水電腦
了解更多
搭載第9/8代 Intel® Core™ 處理器的自動化控制電腦系統
了解更多
搭載第9/8代 Intel® Core™ 處理器的自動化控制電腦系統
了解更多

搭載第14/13代 Intel® Core™ i9/i7/i5/i3 桌上型處理器的強固型可擴充嵌入式系統
了解更多
搭載第14/13代 Intel® Core™ i9/i7/i5/i3 桌上型處理器的強固型可擴充嵌入式系統
了解更多
搭載第14/13代 Intel® Core™ i9/i7/i5/i3 桌上型處理器的擴充型嵌入式系統
了解更多
搭載第11代 Intel® Core™ i7/i5/i3 處理器的擴充型無風扇電腦系統
了解更多
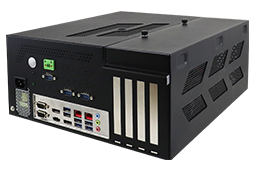
搭載第 14/13/12 代 Intel® Core™ i9/i7/i5/i3 DT 處理器高性能擴充型電腦系統
了解更多

搭載廣積MI1001AF Mini-ITX主機板的輕巧型嵌入式電腦系統
了解更多
搭載廣積MI1001AF Mini-ITX主機板的輕巧型嵌入式電腦系統
了解更多
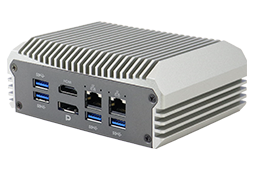
搭載Intel® Atom™ x7433RE處理器超小型無風扇嵌入式電腦系統
了解更多
搭載Intel® Atom™ x7433RE處理器超小型無風扇嵌入式電腦系統
了解更多

搭載AMD Ryzen™ Embedded R2000 Series處理器超小型無風扇嵌入式電腦系統
了解更多

搭載Intel® Core™ Ultra 100HSeries Mobile處理器的輕巧型嵌入式電腦系統
了解更多
搭載Intel® Core™ Ultra 100HSeries Mobile處理器的輕巧型嵌入式電腦系統
了解更多
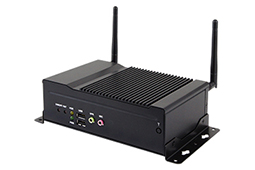
搭載Intel® Atom® E3940/ E3930 & Pentium® N4200/ Celeron® N3350 Series處理器的無風扇嵌入式電腦系統
了解更多

搭載Intel® Atom® x7000E & x7000RE Series/ N-series/ Core™ i3-N305處理器的入門款無風扇播放系統,支援兩組HDMI
了解更多
搭載Intel® Atom® x7000E & x7000RE Series/ N-series/ Core™ i3-N305處理器的入門款無風扇播放系統,支援兩組HDMI
了解更多
搭載Intel® Atom® x7000E & x7000RE Series/ N-series/ Core™ i3-N305處理器的入門款無風扇播放系統,支援兩組HDMI
了解更多
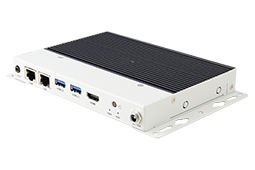
搭載Intel® Core® Processor N-系列處理器的入門款無風扇播放系統,支援Intel® Graphics built-in and One HDMI 2.0b
了解更多

搭載 Intel® Core™ Ultra處理器的進階款無風扇播放系統,支援一組HDMI 2.1和三組HDMI 2.0b
了解更多
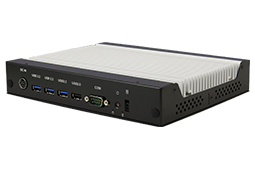
搭載第13代/第12代 Intel® Core™移動式處理器的進階款無風扇播放系統,支援Intel® SoC 顯卡和一組HDMI 2.0以及一組DP1.4以及一組DVI-D
了解更多
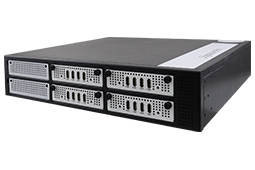
搭載第8代 Intel® Core™桌上型處理器的高階款電視牆播放系統,支援最高達16組HDMI
了解更多
搭載第8代 Intel® Core™桌上型處理器的高階款電視牆播放系統,支援最高達16組HDMI
了解更多

搭載第4代 Intel® Core™桌上型處理器的高階款電視牆播放系統,支援12組HDMI
了解更多

搭載第13代/第12代Intel® Core™ (Raptor Lake-P / Alder Lake-P) 移動式處理器的高階款電視牆播放系統,支援六組HDMI
了解更多
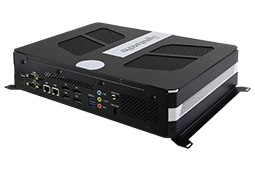
搭載第13/12代 Intel® Core™ 處理器的高階款電視牆播放系統,支援四組 DP
了解更多
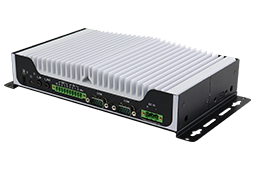
第11代 Intel® Core™ / Celeron® U 系列無風扇戶外專用播放系統,支援一個 HDMI, DP和DVI
了解更多
第11代 Intel® Core™ / Celeron® U 系列無風扇戶外專用播放系統,支援一個 HDMI, DP和DVI
了解更多

搭載第11代 Intel® Core™處理器的IP65防水無風扇強固型播放系統,支援兩組HDMI
了解更多
搭載NXP i.MX 8M Plus - ARM Cortex-A53四核處理的無風扇數位看板播放系統
了解更多
搭載 MediaTek Genio 700 (MT8390) 或 MediaTek Genio 510 (MT8370) 處理器的無風扇數位看板播放系統
了解更多
搭載NXP i.MX 8M Plus - ARM Cortex-A53四核處理的無風扇數位看板播放系統
了解更多
搭載兩顆第5代 Intel® Xeon® Scalable處理器,支援最高達64個GbE的高性能2U機架式網路設備
了解更多
搭載 Intel® Xeon® E-2300處理器,支援最高達16個GbE的企業級1U機架式網路設備
了解更多
搭載兩顆第5代 Intel® Xeon® Scalable處理器,支援最高達64個GbE的高性能2U機架式網路設備
了解更多
搭載 Intel® Xeon® E-2300處理器,支援最高達16個GbE的企業級1U機架式網路設備
了解更多
搭載第 14/13/12 代 Intel® Core™ 處理器( Raptor Lake-S),支援最高達16GbE與兩個10個GbE的高性能1U機架式網路設備
了解更多
搭載Intel® Atom® 處理器 ,支援8個GbE的入門款1U網路設備
了解更多

搭載Intel® Atom® x7405C (formerly Amston Lake)處理器,支援最高達2個GbE的桌上型uCPE/SD-WAN網路設備
了解更多
搭載Intel® Atom® x7405C (formerly Amston Lake)處理器,支援最高達2個GbE的桌上型uCPE/SD-WAN網路設備
了解更多
搭載Intel® Xeon® D處理器,支援最高達4個25 GbE的企業級1U邊緣服務器
了解更多
搭載Intel® Xeon® D處理器,支援最高達4個25 GbE的企業級1U邊緣服務器
了解更多

Intel® Ethernet Controller E830 (Connersville) 網路介面模組
了解更多
網路介面模組
了解更多
Intel® Ethernet Controller E830 (Connersville) 網路介面模組
了解更多
MediaTek Genio 700/MT8390 or MediaTek Genio 510/MT8370低功耗 3.5吋單板電腦
了解更多

搭載NXP i.MX 95 with 6x Arm® Cortex®-A55處理器的寬溫SMARC 2.2模組
了解更多
搭載NXP i.MX 95 with 6x Arm® Cortex®-A55處理器的寬溫SMARC 2.2模組
了解更多
SMARC™ 2.1 CPU模組專用載板
了解更多
NXP SMARC™ CPU模組專用載板
了解更多
SMARC™ 2.1 CPU模組專用載板
了解更多
SMARC™ 1.0 CPU模組專用載板
了解更多

NXP i.MX 93 - ARM Cortex-A55 Dual低功耗 2.5吋單板電腦
了解更多
MediaTek Genio 700/MT8390 or MediaTek Genio 510/MT8370低功耗 3.5吋單板電腦
了解更多
NXP i.MX 93 - ARM Cortex-A55 Dual低功耗 2.5吋單板電腦
了解更多
搭載 MediaTek Genio 700 (MT8390) 或 MediaTek Genio 510 (MT8370) 處理器的無風扇數位看板播放系統
了解更多
搭載 MediaTek Genio 700 (MT8390) 或 MediaTek Genio 510 (MT8370) 處理器的無風扇數位看板播放系統
了解更多
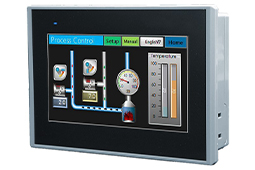
搭載TI ARM® Cortex™ A8、Sitara™ AM3352 (1GHz) 處理器的IPR系列HMI人機介面
了解更多
搭載TI ARM® Cortex™ A8、Sitara™ AM3352 (1GHz) 處理器的IPR系列HMI人機介面
了解更多

工業級模組式觸控電腦
了解更多
工業級模組式觸控電腦
了解更多
工業級模組式觸控電腦
了解更多

USB Type-C 無風扇觸控電腦
了解更多
USB Type-C 無風扇觸控電腦
了解更多

工業級全防水一線通觸控螢幕
了解更多
工業級全防水一線通觸控螢幕
了解更多

搭載 AMD Ryzen™ Embedded V1605B 處理器的21.5"戶外型防反光觸控電腦
了解更多
搭載 AMD Ryzen™ Embedded V1605B 處理器的21.5"戶外型防反光觸控電腦
了解更多

搭載第8代 Intel® Core™ i7-8665UE處理器的27"開架式觸控電腦
了解更多
搭載第8代 Intel® Core™ i7-8665UE處理器的27"開架式觸控電腦
了解更多
搭載 Intel® Atom® 處理器 E3845 的12.1"輕巧型觸控電腦
了解更多
搭載 Intel® Atom® 處理器 E3845 的無風扇19"不鏽鋼觸控電腦
了解更多
搭載第6代 Intel® Core™ i5-6300U處理器的21.5"醫療專用觸控電腦
了解更多

搭載第6代 Intel® Core™ i3/i5/i7處理器的 IPPC系列19"擴充型觸控電腦
了解更多

搭載第13代 Intel® Core™處理器的EN50155/EN45545認證軌道專用電腦系統,內建M12以及 WWAN
了解更多
搭載第13代 Intel® Core™處理器的EN50155/EN45545認證軌道專用電腦系統,內建M12以及 WWAN
了解更多
搭載第13代 Intel® Core™處理器的EN50155/EN45545認證軌道專用電腦系統,內建M12以及 WWAN
了解更多
ITxPT & E-Mark認證強固型車載AI邊緣運算電腦 - 搭載Intel® Atom® x7000RE系列處理器並內建WWAN
了解更多
ITxPT & E-Mark認證強固型車載AI邊緣運算電腦 - 搭載Intel® Atom® x7000RE系列處理器並內建WWAN
了解更多

搭載 Intel® Atom® x7-E3950處理器的EN50155認證15"無風扇軌道觸控電腦
搭載 Intel® Atom® x7-E3950處理器的EN50155認證15"無風扇軌道觸控電腦

搭載 Intel® Atom® E3845處理器的EN50155認證12.1"無風扇軌道觸控電腦
了解更多

搭載 Intel® Atom® x7-E3950 / Pentium® N4200處理器的EN50155認證28.6"乘客資訊顯示系統
了解更多
搭載 Intel® Atom® x7-E3950 / Pentium® N4200處理器的EN50155認證28.6"乘客資訊顯示系統
了解更多
凡於歐盟市場提供且內含數位元件之產品,均須符合《網路韌性法案》(EU) 2024/2847 所定之橫向資安要求。該法案的規範重點如下:
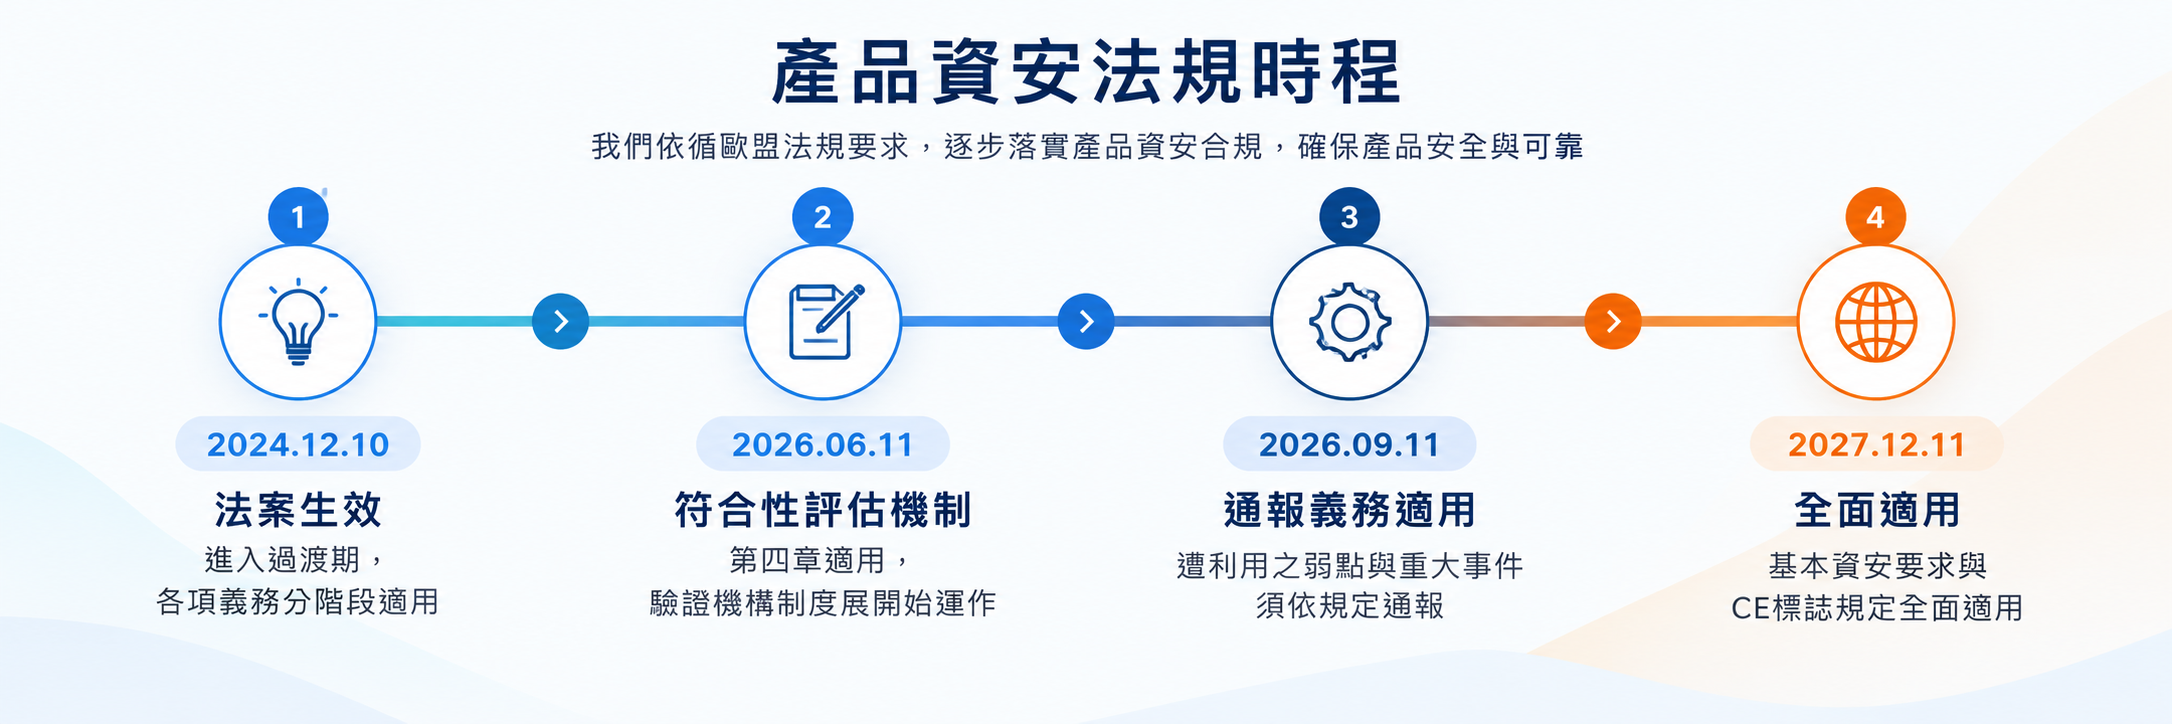
CRA 採分階段適用,已於 2024 年 12 月 10 日生效。各階段適用時點如下:
歐盟執委會已於 2026 年 7 月 27 日公布首份 CRA 適用指引,說明法規範圍、實質變更、支援期間與通報作業之解讀方式。該指引為非拘束性文件,不改變法規義務與適用時程。
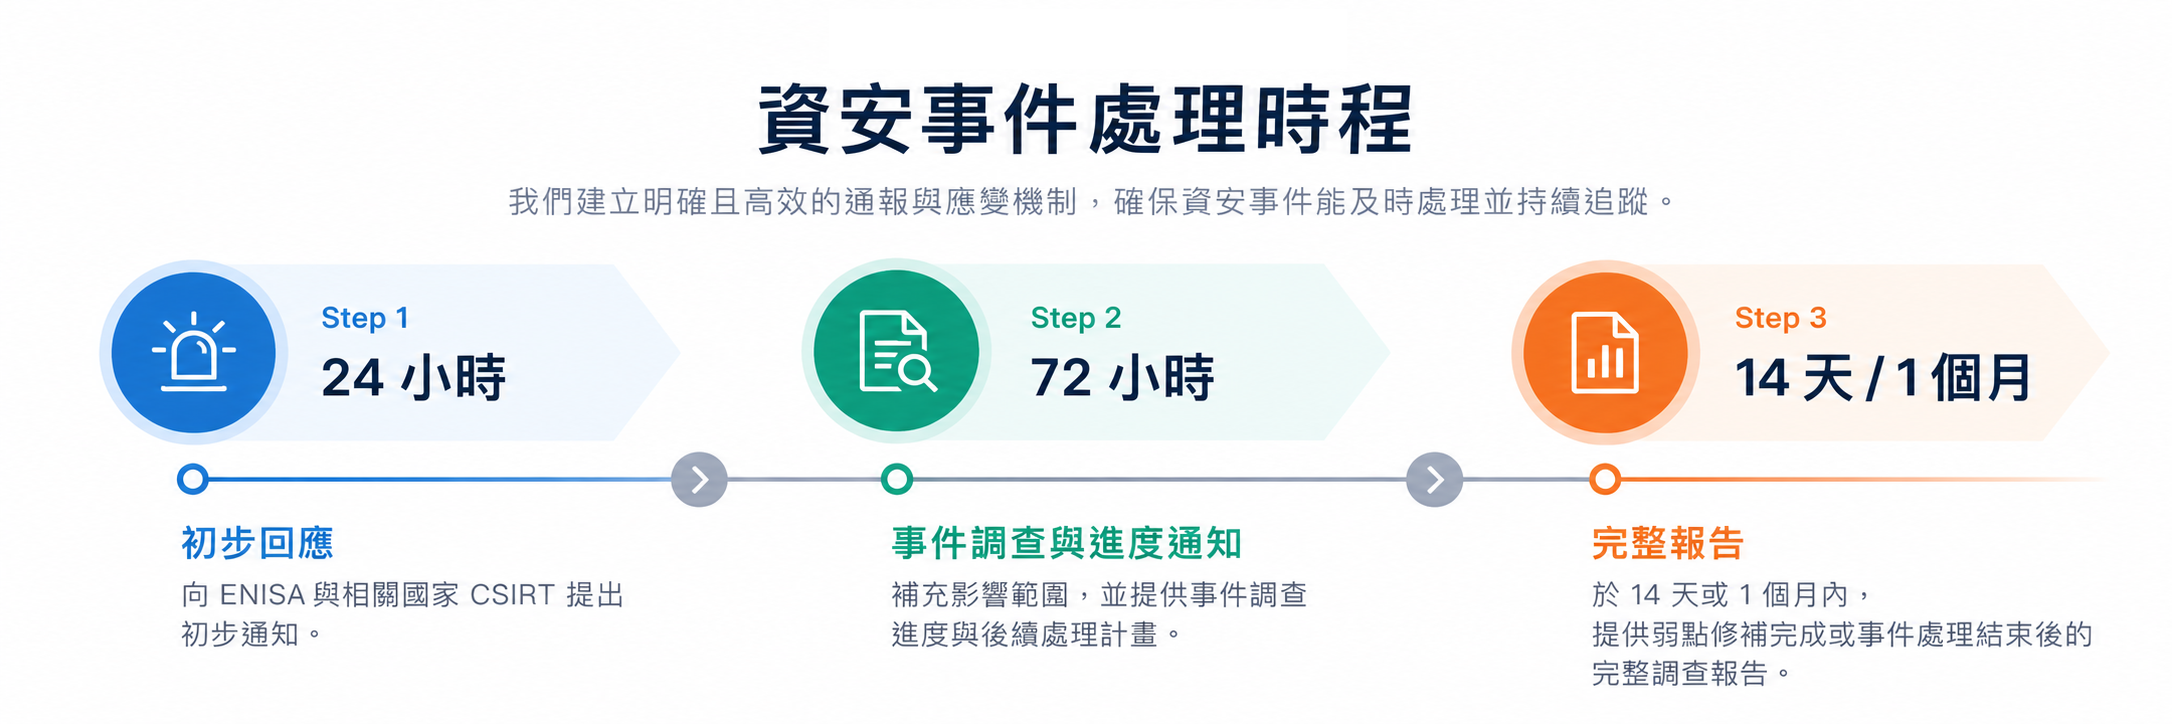
自 2026 年 9 月 11 日起,製造商對於已遭實際利用之資安弱點,以及影響產品安全性之重大資安事件,負有通報義務,須向 ENISA 與相關國家 CSIRT 提出通報。通報採三階段時限:
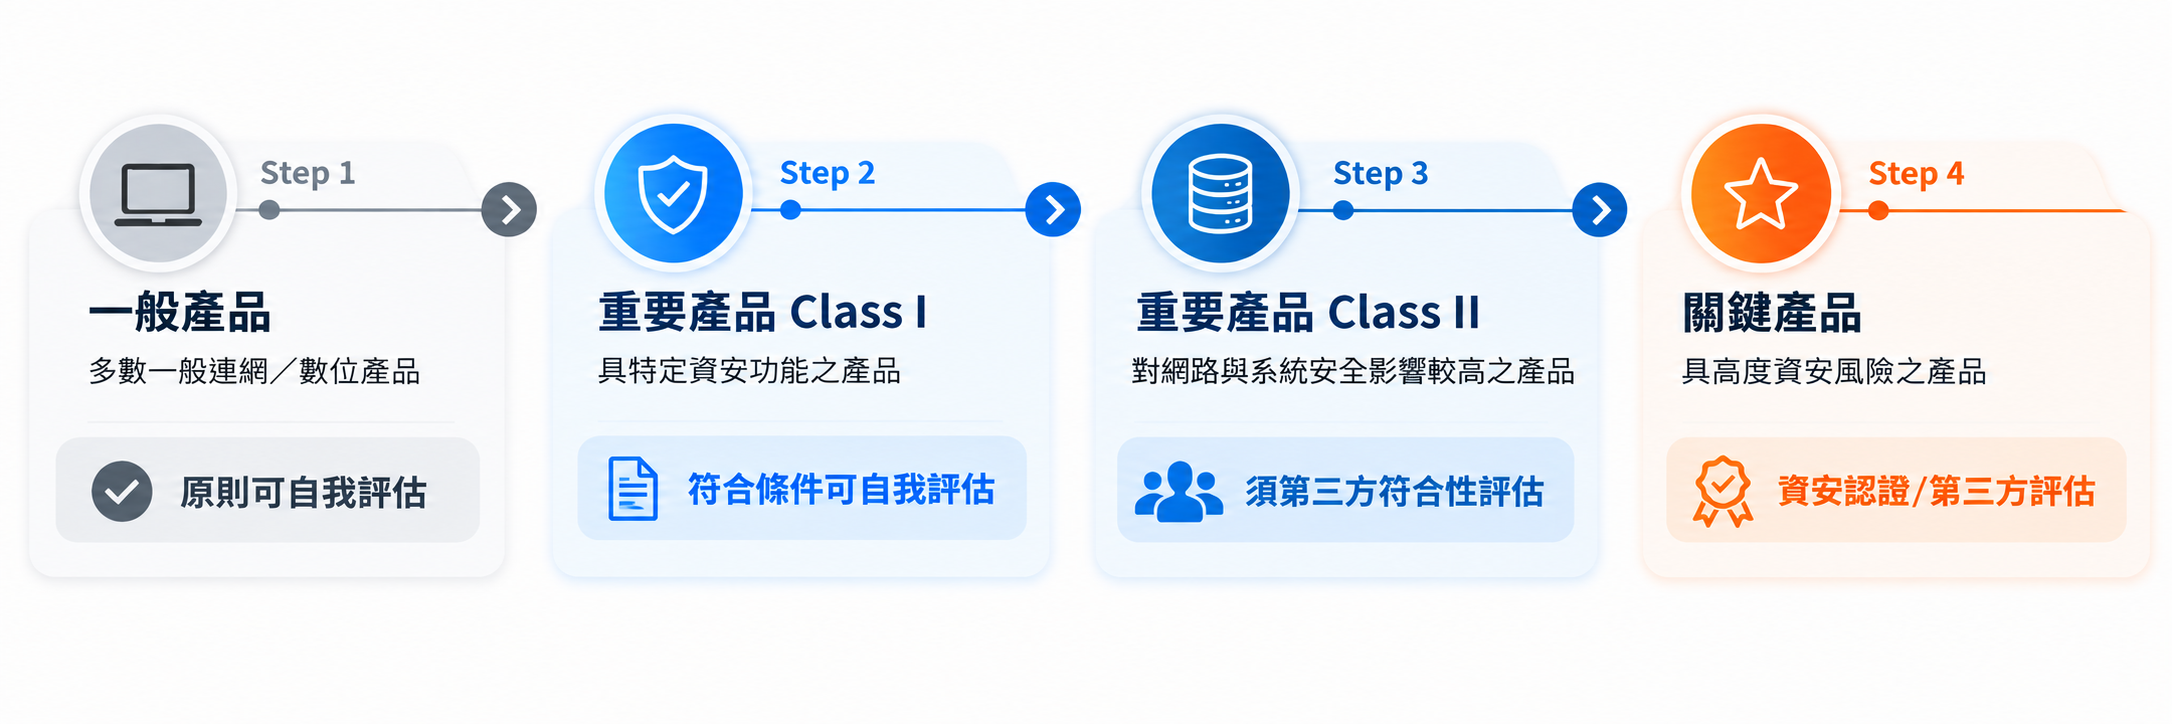
CRA 依產品之資安風險區分類別,類別決定該產品可採行之符合性評估路徑:
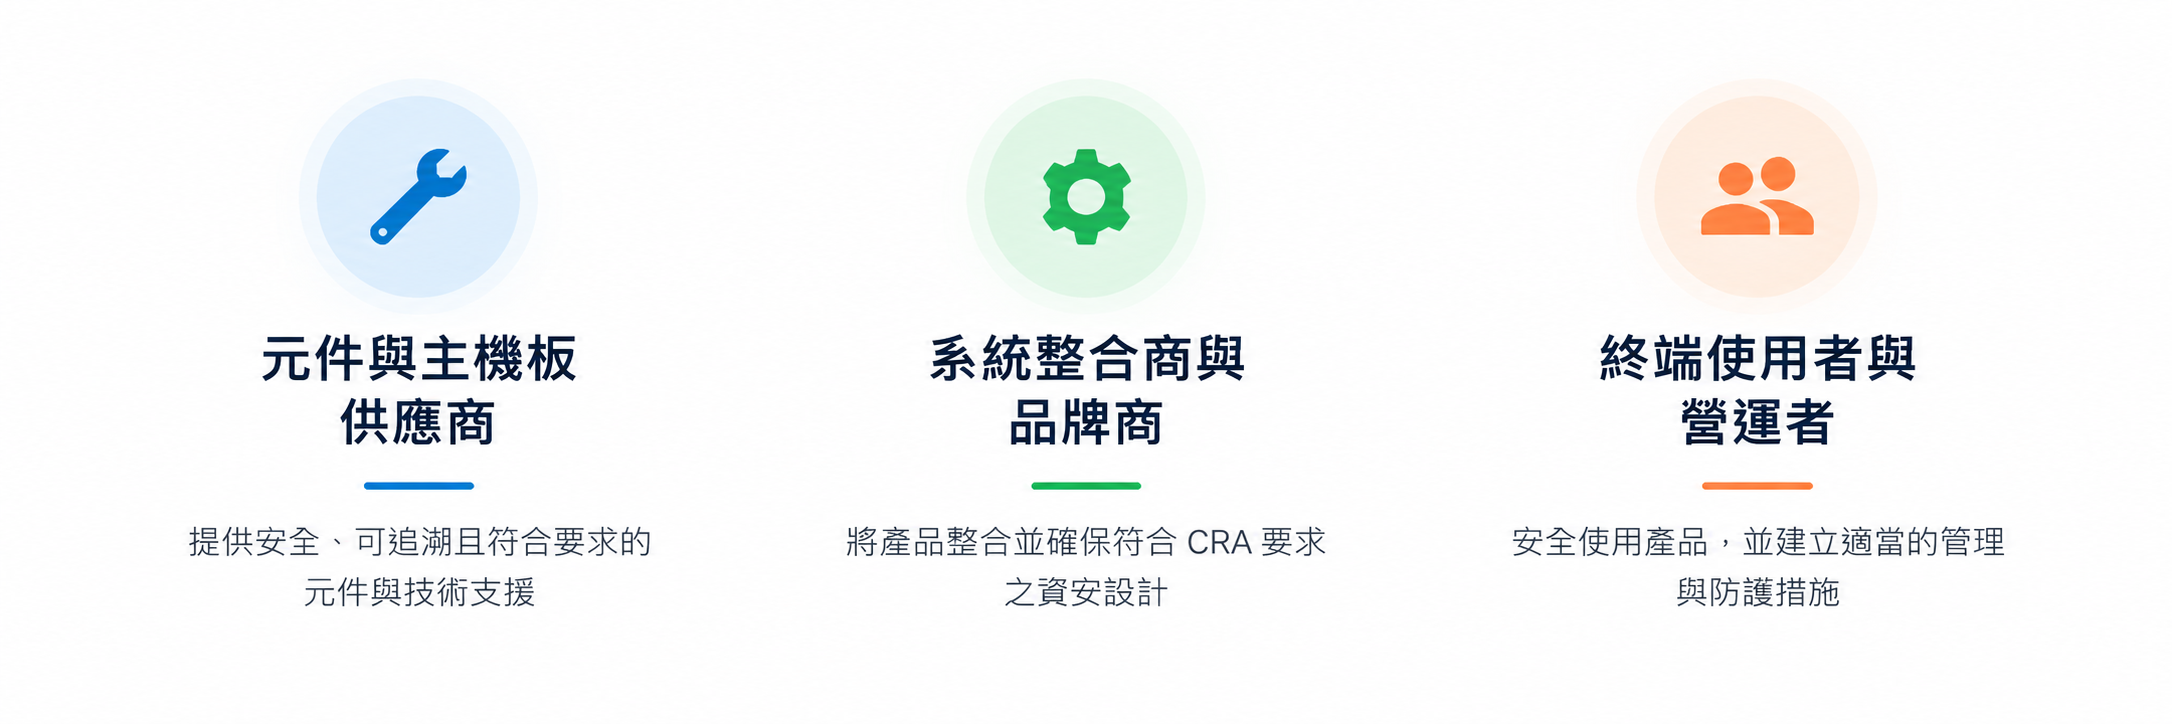
CRA 採責任分擔架構。同一產品在供應鏈中可能涉及多個經濟營運者,各方角色與義務之認定,須依產品型態、交付方式及市場投放情形等因素進行個案判斷:
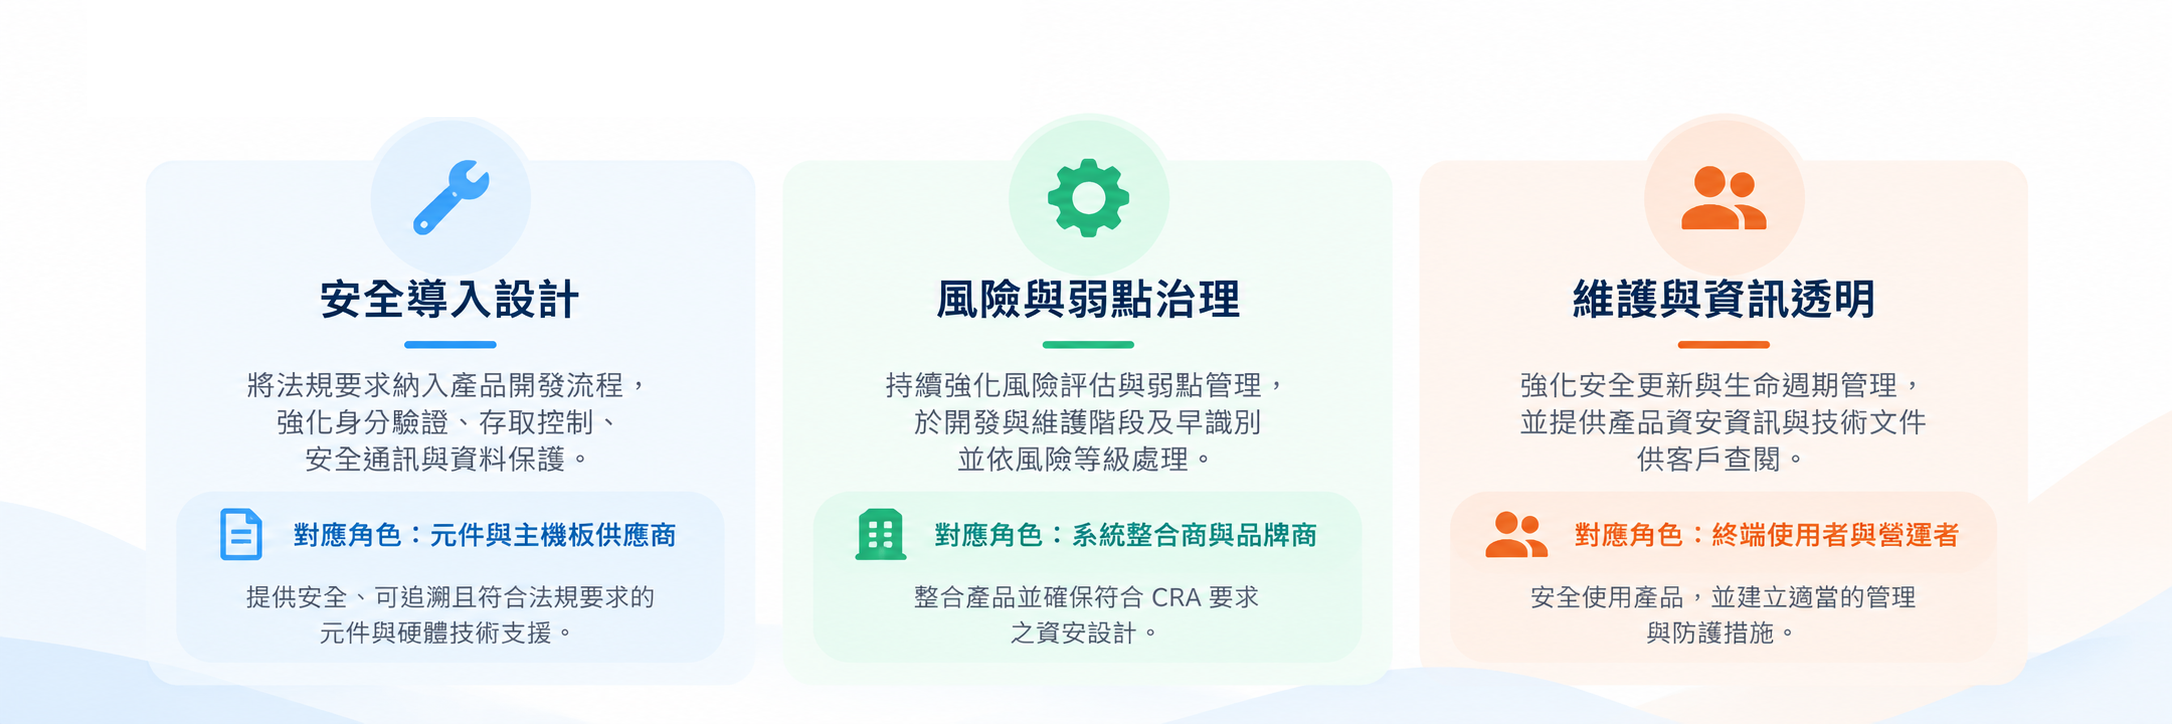
廣積針對所供應之元件與主機板提供必要之技術資訊與安全更新支援,並可協助客戶釐清其產品之適用範圍、分級判定與相關文件要求。相關討論請洽業務窗口。
| CRA 主要義務 | 廣積對應方向 |
| 依資安產品之開發流程執行風險評估與紀錄保存 |
| 由 PSIRT 受理與處理弱點通報,並依風險等級發布更新 |
| 依產品類別建立技術文件,並依標準制定進度調整準備作業 |
| 建立通報作業與對外窗口,配合 2026 年 9 月適用時程運作 |
| 於產品文件與本專區揭露支援資訊與通報管道 |
依不同角色落實相應的資安責任,共同提升產品安全與合規性。
| 法規/標準 | 規範對象 |
| CRA (EU) 2024/2847 | 含數位元件之產品本身,涵蓋設計、上市與支援期間之義務 |
| NIS2 (EU) 2022/2555 | 關鍵基礎設施與重要服務營運者之組織與網路安全管理 |
| RED(2014/53/EU)、資安授權法規(EU)2022/30及EN 18031 系列標準 | 具無線通訊功能設備之網路安全、個資保護與詐欺防範要求 |
| IEC 62443 系列 | 工業自動化與控制系統之資安技術標準,含開發流程與產品能力要求 |
產品資安事件應變小組(PSIRT)為廣積受理產品資安弱點通報之專責單位,負責通報之受理、評估與處理,必要時發布安全公告與安全更新,並於收到通報後回覆確認。個案之處理方式與完成時程,視弱點等級、受影響產品範圍及可行修補方案而定。
若您在廣積科技產品中發現潛在的資安弱點,請以電子郵件寄送至 PSIRT@ibase.com.tw。為利受理與判別,請於信件中提供下列資訊:
如有相關聯繫需求,資安弱點通報與安全公告相關詢問,請透過產品資安通報(PSIRT)窗口,email 至 PSIRT@ibase.com.tw;若是合規文件、聲明書或元件資訊申請等業務事宜,請洽業務窗口,並依官網業務聯絡頁提供的方式聯繫;至於產品安全更新與設定問題,則可透過技術支援窗口處理,同
樣請依官網業務聯絡頁進行聯繫。
通報資料完整性: 請提供目前已知的產品資訊、問題描述及相關佐證。PSIRT 將記錄並進行初步評估,必要時聯繫通報者補充資訊。
產品資安事件應變小組(PSIRT)為廣積受理產品資安弱點通報之專責單位,負責通報之受理、評估與處理,必要時發布安全公告與安全更新,並於收到通報後回覆確認。個案之處理方式與完成時程,視弱點等級、受影響產品範圍及可行修補方案而定。
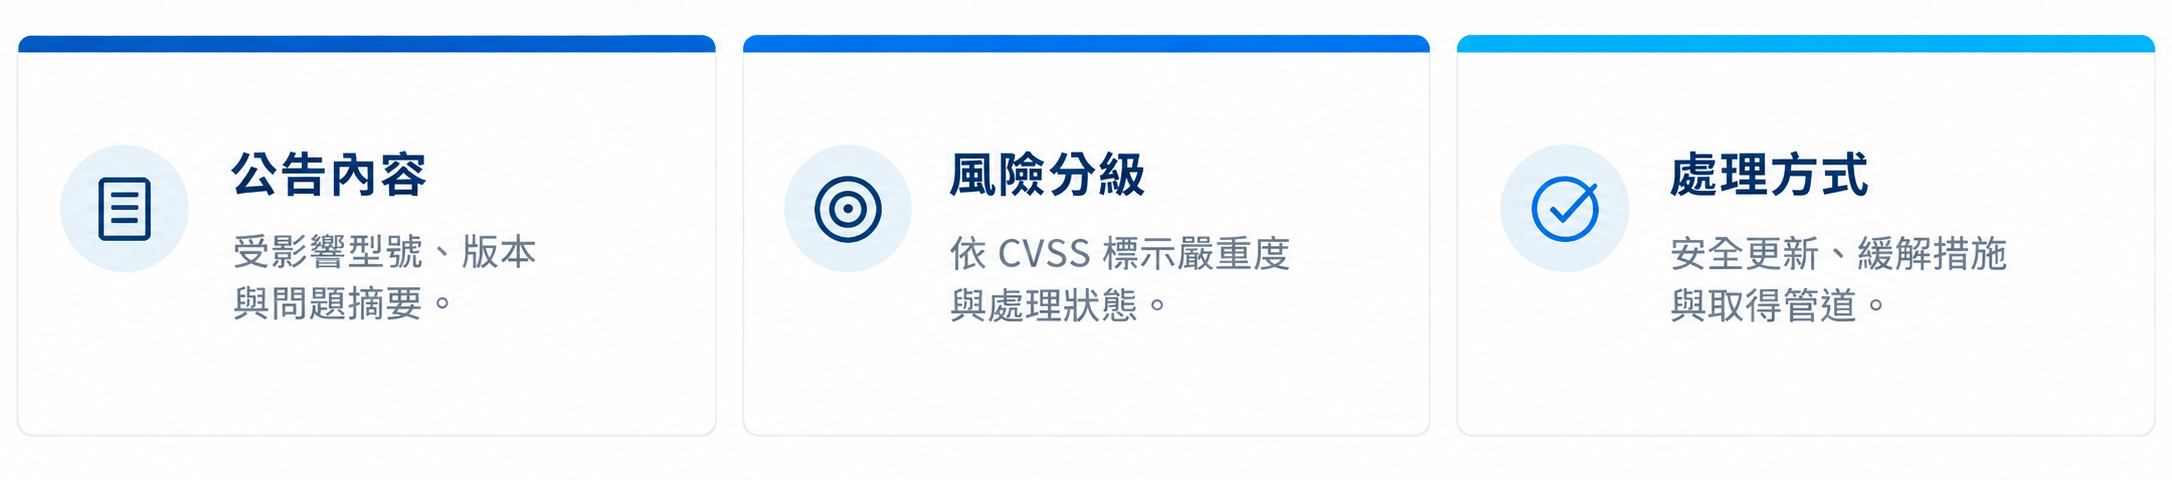
| 公告編號 | 發布日期 | 影響產品 | 嚴重度 | 處理狀態 |
| 暫無公告 | ||||
免責聲明: 本專區所載資訊依現況提供。廣積將視弱點等級、受影響產品範圍及可行修補方案決定處理方式與完成時程,結果可能因個案而異。其內容可隨時修訂,並以本網站公告之最新版本為準。對已遭實際利用的弱點或影響產品安全性的重大資安事故,廣積將依適用法規通知受影響使用者,並提供必要的風險緩解或矯正措施資訊。
A: CRA 為歐盟法規 (EU) 2024/2847,針對所有內含數位元件,涵蓋可直接或間接連接其他設備或網路的硬體與軟體產品。這類產品在歐盟市場銷售,或基於商業目的提供時,原則上須符合 CRA。實際是否適用,須考量產品的預定用途、可合理預見的使用方式,以及法規明定的排除條件。
A: 判斷依據在於產品是否具備直接或間接之資料連線功能,以及是否於歐盟市場提供。除已受其他專門法規規範者外,廣積之工業電腦、嵌入式系統及相關軟體多數屬適用範圍。單一機型之適用與否,仍須就其功能配置、出貨型態與銷售地區認定,可洽業務窗口就個別機型討論。
A: CRA 將產品分為預設類、重要類第 I 級、重要類第 II 級與關鍵類,重要類與關鍵類分別列於附件三與附件四。分級決定該產品可採行之符合性評估路徑,級別越高,第三方參與之要求越嚴格。
A: 調和標準由 CEN、CENELEC 與 ETSI 依執委會之標準化請求制定,用以將法規之基本要求具體化為可驗證之技術規格。截至目前尚無 CRA 調和標準完成刊登,橫向與縱向標準仍在制定與審議階段。
A: 自 2026 年 9 月 11 日起,製造商於知悉已遭實際利用的弱點或影響產品安全性的重大资安事故後,應於 24 小時內提出早期預警、72 小時內提出通知。弱點最終報告應於矯正或緩解措施可取得後最遲 14 日內提交;重大事故最終報告應於提交事故通知後一個月內提交。
A: 自 2026 年 9 月 11 日起,CRA Article 14 的通報及使用者通知義務即開始適用,也包括先前已投放歐盟市場的產品。
其他 CRA 要求,則看每台設備首次投放歐盟市場的日期,而不是型號何時上市:
2027 年 12 月 11 日前已投放的設備:原則上只適用上述 Article 14 義務。但若這些設備在 2027 年 12 月 11 日起發生實質變更,就須符合 CRA 的其他適用要求。
2027 年 12 月 11 日起首次投放的設備:須符合 CRA 的全部適用要求,包括產品安全、弱點處理及符合性評估。即使型號早已上市,也一樣適用。
A: 當產品之修改改變其預期用途,或可能影響其對基本資安要求之符合性時,可能構成實質變更,並使該產品被視為新投放市場之產品。是否構成實質變更須依修改之性質與影響範圍個案評估。
A: 主管機關得要求限期改正,並得採取產品下架或限制銷售等市場措施。行政罰鍰方面,違反基本資安要求或製造商主要義務者,上限為 1,500 萬歐元或全球年度總營業額 2.5%(以較高者為準);未依規定提供資訊或配合查核等情形,另訂較低之罰鍰上限。
A: CRA 規範產品本身;NIS2 規範關鍵基礎設施與重要服務營運者之組織管理;EN 18031 適用於具無線功能設備之相關要求;IEC 62443 則為技術標準體系,可作為建立流程與產品能力之依據。各法規及標準的適用範圍不同。其中,RED 資安授權法規 (EU) 2022/30 將自 2027 年 12 月 11 日起廢止,相關產品應依 CRA 判定資安義務;RED 的其他適用要求仍須遵守。
A: 廣積多數產品為供整合使用之元件或主機板。以自有名義將最終產品投放歐盟市場者,通常為法規上之製造商並承擔相應義務。角色認定須依實際交易與投放型態判斷,廣積可協助客戶就其產品架構進行討論。
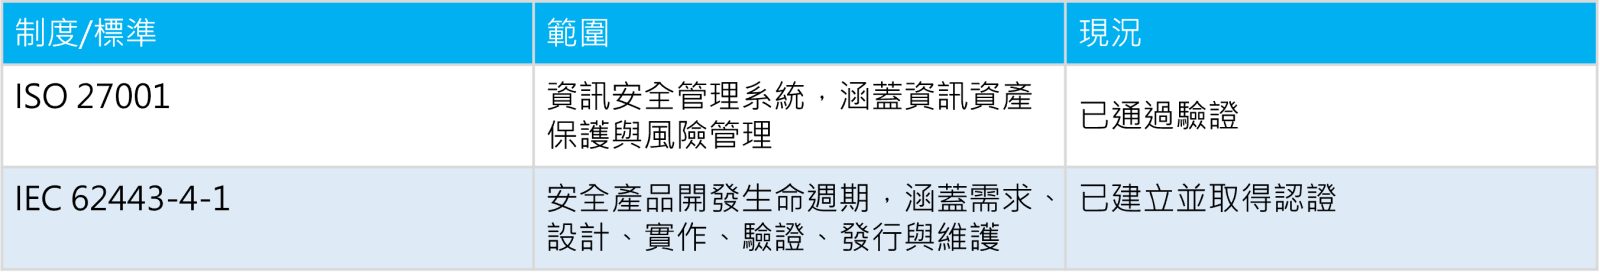
A: 廣積已通過 ISO 27001 資訊安全管理系統驗證,並依 IEC 62443-4-1 建立安全產品開發生命週期並取得認證;IEC 62443-4-2 相關要求規劃導入中。相關證書可於證書與合規文件專區查詢。
A: 廣積已建立產品之軟體物料清單,並依客戶需求與保密條件評估提供方式與範圍。對第三方元件,廣積原則上要求供應商提供 SBOM;確實無法提供時,須改以足以進行元件辨識、弱點分析與風險評估之資訊替代,並經評估後決定是否採用。
A: 資安弱點請以電子郵件寄送至 PSIRT@ibase.com.tw,並提供本專區所列之必要資訊。合規文件、聲明書與元件相關資訊之申請,請洽業務窗口。
自行設計電子、機構和散熱等功能,並提供系統整合設計與硬體/軟體可靠性和相容性驗證服務。
透過高效的產品生命週期管理機制,採購高品質工業級零組件,確保長期供貨能力。
採用高性能處理器晶片大廠的最新解決方案,確保提供最高水平的運算品質與效能。
提供全方位的售後服務與技術支援,以完善的服務品質,提高客戶滿意度與忠誠度。
成立日期
總公司所在地
股票代碼
