


 搜寻
 会员专区
 在线询价
 Language
资安基础与管理制度
▌管理制度基础
- 依循 IEC 62443 架构与 CRA 要求,持续规划产品安全功能与规格,
并依各产品线分阶段导入。 - 深化供应商资安评估,并扩充第三方元件审查与核准机制。
- 依照欧盟调和标准之发布进度,同步调整技术文件与符合性评估之准备作业。
- 持续扩充安全公告发布与弱点通报之运作机制。


Mini-ITX工控主板 - 搭载Intel® Core™ Ultra 200H/200U系列处理器 (Arrow Lake-U/H)
了解更多
Mini-ITX工控主板 - 搭载Intel® Core™ Ultra 200H/200U系列处理器 (Arrow Lake-U/H)
了解更多
Mini-ITX工控主板 - 搭载Intel® Core™ Ultra 200H/200U系列处理器 (Arrow Lake-U/H)
了解更多

ATX主板 - 搭载Intel® Core™ Ultra 200S with Intel® Q870 PCH系列处理器
了解更多
Micro ATX主板 - 搭载Intel® Core™ 200E / 200PE与第14代/第13代/第12代 Core i LGA1700 处理器
了解更多
PICO-ITX主板 - 搭载Intel® Atom® x7000RE系列处理器
了解更多

3.5寸单板计算机 - 搭载Intel® Core™ Ultra 7/5 100系列处理器
了解更多

3.5寸单板计算机 - 搭载第13代 Gen Intel® Core™ Mobile Wide-Temp处理器
了解更多

2.5寸单板计算机 - 搭载AMD Ryzen™ Embedded R2000系列处理器
了解更多
3.5寸单板计算机 - 搭载NXP ARM® Cortex-A9 i.MX 6 Dual 1GHz处理器
了解更多
2.5寸单板计算机 - 搭载NXP ARM® Cortex-A53 i.MX 8M Plus Quad 1.6GHz处理器
了解更多
COM Express Type 6 (R3.0) 嵌入式计算机模块 - 搭载第13代 Intel® Core™ i处理器
了解更多
SMARC™ 2.2 嵌入式计算机模块 - 搭载Intel® Atom® x7000RE系列或N系列处理器
了解更多
COM Express Type 6 (R3.1) 嵌入式计算机模块 - 搭载第13代 Intel® Core™ i处理器
了解更多
Qseven (R2.1) 嵌入式计算机模块 - 搭载Intel® Atom® x7-E3950/x5-E3930处理器
了解更多

ETX 嵌入式计算机模块 - 搭载Intel® Atom® E3845 处理器
了解更多

长卡型单板计算机 - 搭载第14代/第13代/第12代 Intel® Core™ DT 处理器(RPL-S Refresh Platform)
了解更多
长卡型单板计算机 - 搭载第14代/第13代/第12代 Intel® Core™ DT 处理器(RPL-S Refresh Platform)
了解更多
COM Express Type 6 (R3.0) 载板
了解更多
IBS系列SMARC 2.2 嵌入式计算机模块载板
了解更多
COM Express Type 6 (R3.0) 载板
了解更多
Qseven (R2.1)载板
了解更多
ETX (R3.0) 载板
了解更多

AI边缘运算计算机系统-搭载NVIDIA® Jetson Orin™ NX and Orin™ Nano系列处理器
了解更多

AI边缘运算计算机系统-搭载NVIDIA® Jetson Orin™ NX and Orin™ Nano系列处理器
了解更多

AI边缘运算计算机系统-搭载NVIDIA® Jetson Orin™ NX and Orin™ Nan系列处理器
了解更多

边缘AI服务器系统 - 搭载AMD EYPC™ Embedded 8004系列处理器
了解更多
AI边缘运算主板 - 采用Intel® Core™ Ultra 200H/200U系列处理器
了解更多

搭载Intel® Atom® 处理器 x7433RE/x7211RE系列的无风扇边缘计算机系统
了解更多

搭载Intel® Atom® 处理器 x7433RE/x7211RE 的无风扇边缘计算机系统
了解更多
搭载第13代Intel® Core™ i7/i5/i3/U300E处理器的轻巧型电脑系统
了解更多

搭载第14/13代Gen Intel® Core™ U系列处理器户外专用强固型整机防水计算机
了解更多
搭载第九/八代 Intel® Core™ 处理器的自动化控制电脑系统
了解更多
搭载第九/八代 Intel® Core™ 处理器的自动化控制电脑系统
了解更多

搭载第14/13代 Intel® Core™ i9/i7/i5/i3 桌上型处理器的强固型可扩充嵌入式系统
了解更多
搭载第14/13代 Intel® Core™ i9/i7/i5/i3 桌上型处理器的强固型可扩充嵌入式系统
了解更多
搭载第14/13代 Intel® Core™ i9/i7/i5/i3 桌上型处理器的扩充型嵌入式系统
了解更多
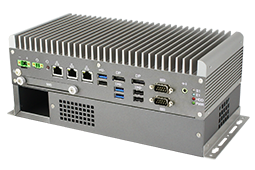
搭载第11代 Intel® Core™ i7/i5/i3 处理器的扩充型无风扇计算机系统
了解更多
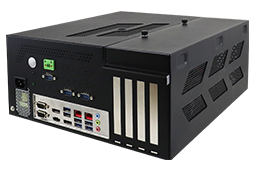
搭载第 14/13/12 代 Intel® Core™ i9/i7/i5/i3 DT 处理器高性能扩充型计算机系统
了解更多

搭载广积MI1001AF Mini-ITX主板的轻巧型嵌入式计算机系统
了解更多
搭载广积MI1001AF Mini-ITX主板的轻巧型嵌入式计算机系统
了解更多
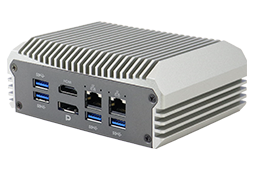
搭载Intel® Atom™ x7433RE 处理器超小型无风扇嵌入式计算机系统
了解更多
搭载Intel® Atom™ x7433RE 处理器超小型无风扇嵌入式计算机系统
了解更多

搭载AMD Ryzen™ Embedded R2000 Series 处理器超小型无风扇嵌入式计算机系统
了解更多

搭载Intel® Core™ Ultra 100H Series Mobile处理器的轻巧型嵌入式计算机系统
了解更多
搭载Intel® Core™ Ultra 100H Series Mobile处理器的轻巧型嵌入式计算机系统
了解更多
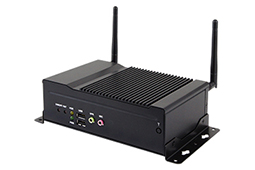
搭载Intel® Atom® E3940/ E3930 & Pentium® N4200/ Celeron® N3350 Series 处理器的无风扇嵌入式计算机系统
了解更多

搭载Intel® Atom® x7000E & x7000RE Series/ N-series/ Core™ i3-N305处理器入门款无风扇播放系统,支持两组HDMI
了解更多
搭载Intel® Atom® x7000E & x7000RE Series/ N-series/ Core™ i3-N305处理器入门款无风扇播放系统,支持两组HDMI
了解更多
搭载Intel® Atom® x7000E & x7000RE Series/ N-series/ Core™ i3-N305处理器入门款无风扇播放系统,支持两组HDMI
了解更多
搭载Intel® Core® Processor N-系列处理器入门款无风扇播放系统,支持Intel® Graphics built-in and One HDMI 2.0b
了解更多

搭载Intel® Core™ Ultra处理器的进阶款无风扇播放系统,支持一組HDMI 2.1和三组HDMI 2.0b
了解更多
搭载第13代/第12代 Intel® Core™移动式处理器的进阶款无风扇播放系统,支持一組HDMI 2.0以及一組DP1.4以及一組DVI-D
了解更多
搭载第八代 Intel® Core™桌上型处理器的高阶款电视墙播放系统,支持最高达16组HDMI
了解更多
搭载第八代 Intel® Core™桌上型处理器的高阶款电视墙播放系统,支持最高达16组HDMI
了解更多

搭载第四代 Intel® Core™桌上型处理器的高阶款电视墙播放系统,支持12组HDMI
了解更多

搭载第13代/第12代Intel® Core™ (Raptor Lake-P / Alder Lake-P) 移动式处理器的高阶款电视墙播放系统,支持六组HDMI
了解更多
搭载第13/12代 Intel® Core™ 处理器的高阶款电视墙播放系统,支持四组 DP
了解更多
第11代 Intel® Core™ / Celeron® U 系列无风扇户外专用播放系统,支持一个 HDMI, DP和DVI
了解更多
第11代 Intel® Core™ / Celeron® U 系列无风扇户外专用播放系统,支持一个 HDMI, DP和DVI
了解更多

搭载第11代 Intel® Core™处理器的IP65防水无风扇强固型播放系统,支持两组HDMI
了解更多
搭载 NXP i.MX 8M Plus - ARM Cortex-A53四核处理器的无风扇数字广告牌播放系统
了解更多
搭载MediaTek Genio 700 (MT8390) 或 MediaTek Genio 510 (MT8370) 处理器的无风扇数字广告牌播放系统
了解更多
搭载 NXP i.MX 8M Plus - ARM Cortex-A53四核处理器的无风扇数字广告牌播放系统
了解更多
搭载两颗第五代Intel® Xeon® Scalable处理器,支持最高达64个GbE的高性能2U机架式网络设备
了解更多
搭载 Intel® Xeon® E-2300处理器,支持最高达16个GbE的企业级1U机架式网络设备
了解更多
搭载两颗第五代Intel® Xeon® Scalable处理器,支持最高达64个GbE的高性能2U机架式网络设备
了解更多
搭载 Intel® Xeon® E-2300处理器,支持最高达16个GbE的企业级1U机架式网络设备
了解更多
搭载第 14/13/12 代 Intel® Core™ 处理器( Raptor Lake-S),支援最高达16GbE与两个10个GbE的高性能1U机架式网路设备
了解更多
搭载Intel® Atom® 处理器,支持8个GbE的入门款1U网络设备
了解更多

搭载Intel® Atom® x7405C (formerly Amston Lake)处理器,支持最高达两个GbE的桌上型uCPE/SD-WAN网络设备
了解更多
搭载Intel® Atom® x7405C (formerly Amston Lake)处理器,支持最高达两个GbE的桌上型uCPE/SD-WAN网络设备
了解更多
搭载Intel® Xeon® D处理器,支持最高达4个25 GbE的企业级1U边缘服务器
了解更多
搭载Intel® Xeon® D处理器,支持最高达4个25 GbE的企业级1U边缘服务器
了解更多

Intel® Ethernet Controller E830 (Connersville) 网络接口模块
了解更多
网络接口模块
了解更多
Intel® Ethernet Controller E830 (Connersville) 网络接口模块
了解更多
MediaTek Genio 700/MT8390 or MediaTek Genio 510/MT8370低功耗 3.5寸单板计算机
了解更多

搭载NXP i.MX 95 with 6x Arm® Cortex®-A55处理器的宽温SMARC 2.2模组
了解更多
搭载NXP i.MX 95 with 6x Arm® Cortex®-A55处理器的宽温SMARC 2.2模组
了解更多
SMARC™ 2.1 CPU模块专用载板
了解更多
NXP SMARC™ CPU模块专用载板
了解更多
SMARC™ 2.1 CPU模块专用载板
了解更多
SMARC™ 1.0 CPU模块专用载板
了解更多

NXP i.MX 93 - ARM Cortex-A55 Dual 低功耗 2.5寸单板计算机
了解更多
MediaTek Genio 700/MT8390 or MediaTek Genio 510/MT8370低功耗 3.5寸单板计算机
了解更多
NXP i.MX 93 - ARM Cortex-A55 Dual 低功耗 2.5寸单板计算机
了解更多
搭载MediaTek Genio 700 (MT8390) 或 MediaTek Genio 510 (MT8370) 处理器的无风扇数字广告牌播放系统
了解更多
搭载MediaTek Genio 700 (MT8390) 或 MediaTek Genio 510 (MT8370) 处理器的无风扇数字广告牌播放系统
了解更多
搭载TI ARM® Cortex™ A8、Sitara™ AM3352 (1GHz) 处理器的IPR系列HMI人机接口
了解更多
搭载TI ARM® Cortex™ A8、Sitara™ AM3352 (1GHz) 处理器的IPR系列HMI人机接口
了解更多

工业级模块式触控计算机
了解更多
工业级模块式触控计算机
了解更多
工业级模块式触控计算机
了解更多

USB Type-C 无风扇触控电脑
了解更多
USB Type-C 无风扇触控电脑
了解更多
搭载Intel® Atom® 处理器的无风扇HMI人机界面触控计算机
了解更多

工业级全防水一线通触控屏幕
了解更多
工业级全防水一线通触控屏幕
了解更多

搭载 AMD Ryzen™ Embedded V1605B 处理器的21.5"户外型防反光触控计算机
了解更多
搭载 AMD Ryzen™ Embedded V1605B 处理器的21.5"户外型防反光触控计算机
了解更多

搭载第八代 Intel® Core™ i7-8665UE 理器的27"开架式触控计算机
了解更多
搭载第八代 Intel® Core™ i7-8665UE 理器的27"开架式触控计算机
了解更多
搭载 Intel® Atom® 处理器 E3845 的12.1"轻巧型触控计算机
了解更多
搭载 Intel® Atom® 处理器 E3845 的无风扇19"不锈钢触控计算机
了解更多
搭载第六代 Intel® Core™ i5-6300U处理器的21.5"医疗专用触控计算机
了解更多

搭载第六代 Intel® Core™ i3/i5/i7处理器的 IPPC系列19"扩充型触控计算机
了解更多

搭载第13代 Intel® Core™处理器的EN50155/EN45545认证轨道专用计算机系统,内建M12以及 WWAN
了解更多
搭载第13代 Intel® Core™处理器的EN50155/EN45545认证轨道专用计算机系统,内建M12以及 WWAN
了解更多
搭载第13代 Intel® Core™处理器的EN50155/EN45545认证轨道专用计算机系统,内建M12以及 WWAN
了解更多

ITxPT & E-Mark认证强固型车载AI边缘运算电脑 - 搭载Intel® Atom® x7000RE系列处理器并内置WWAN
了解更多
ITxPT & E-Mark认证强固型车载AI边缘运算电脑 - 搭载Intel® Atom® x7000RE系列处理器并内置WWAN
了解更多

搭载 Intel® Atom® x7-E3950处理器的EN50155认证15"无风扇轨道触控计算机
了解更多
搭载 Intel® Atom® x7-E3950处理器的EN50155认证15"无风扇轨道触控计算机
了解更多

搭载 Intel® Atom® E3845处理器的EN50155认证12.1"无风扇轨道触控计算机
了解更多

搭载 Intel® Atom® x7-E3950 / Pentium® N4200处理器的EN50155认证28.6"乘客信息显示系统
了解更多
搭载 Intel® Atom® x7-E3950 / Pentium® N4200处理器的EN50155认证28.6"乘客信息显示系统
了解更多
凡于欧盟市场提供且内含数位元件之产品,均须符合《网路韧性法案》(EU) 2024/2847 所定之横向资安要求。该法案的规范重点如下:
CRA 採分階段適用,已於 2024 年 12 月 10 日生效。各階段適用時點如下:
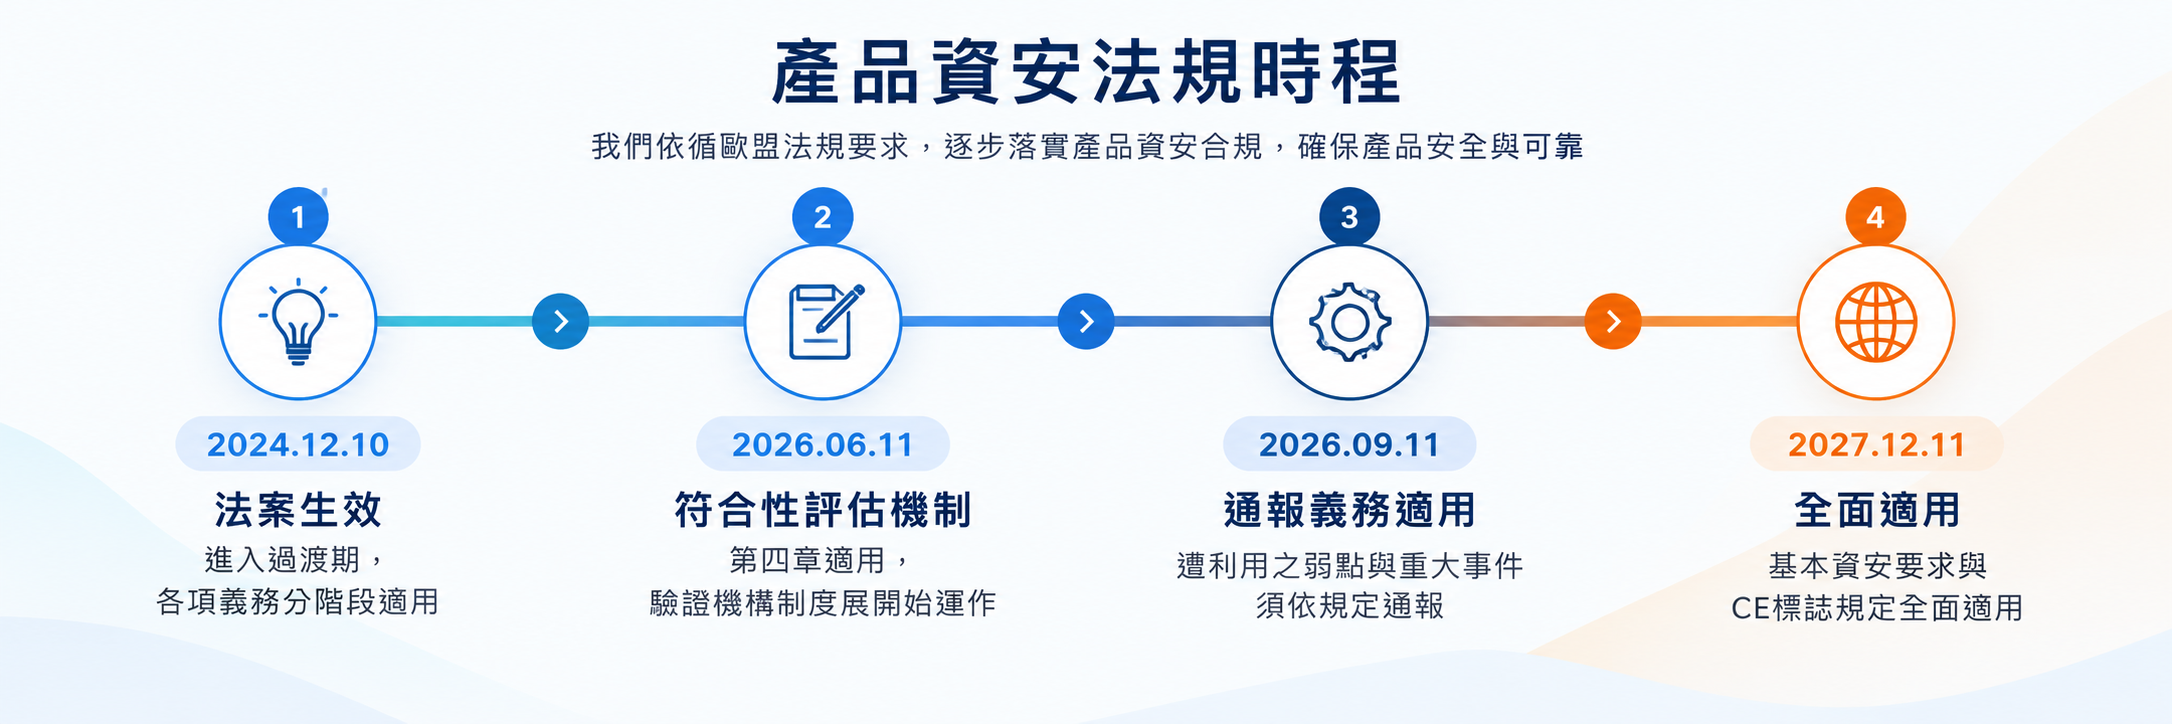
歐盟執委會已於 2026 年 7 月 27 日公布首份 CRA 適用指引,說明法規範圍、實質變更、支援期間與通報作業之解讀方式。該指引為非拘束性文件,不改變法規義務與適用時程。
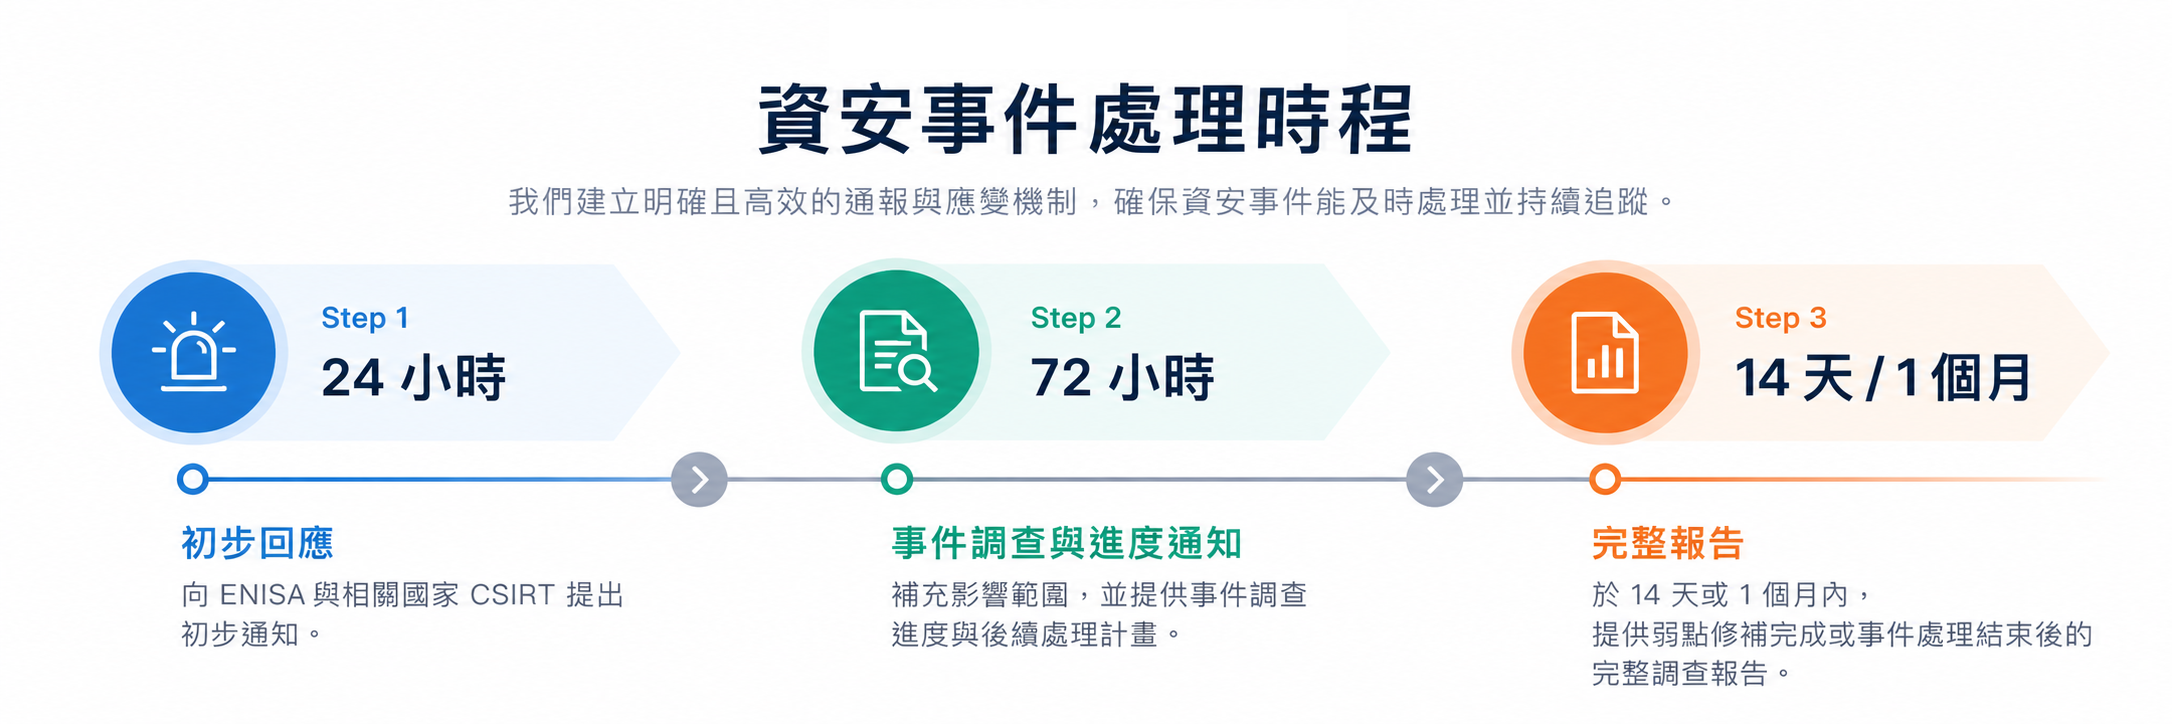
自 2026 年 9 月 11 日起,制造商对于已遭实际利用之资安弱点,以及影响产品安全性之重大资安事件,负有通报义务,须向 ENISA 与相关国家 CSIRT 提出通报。通报采三阶段时限:
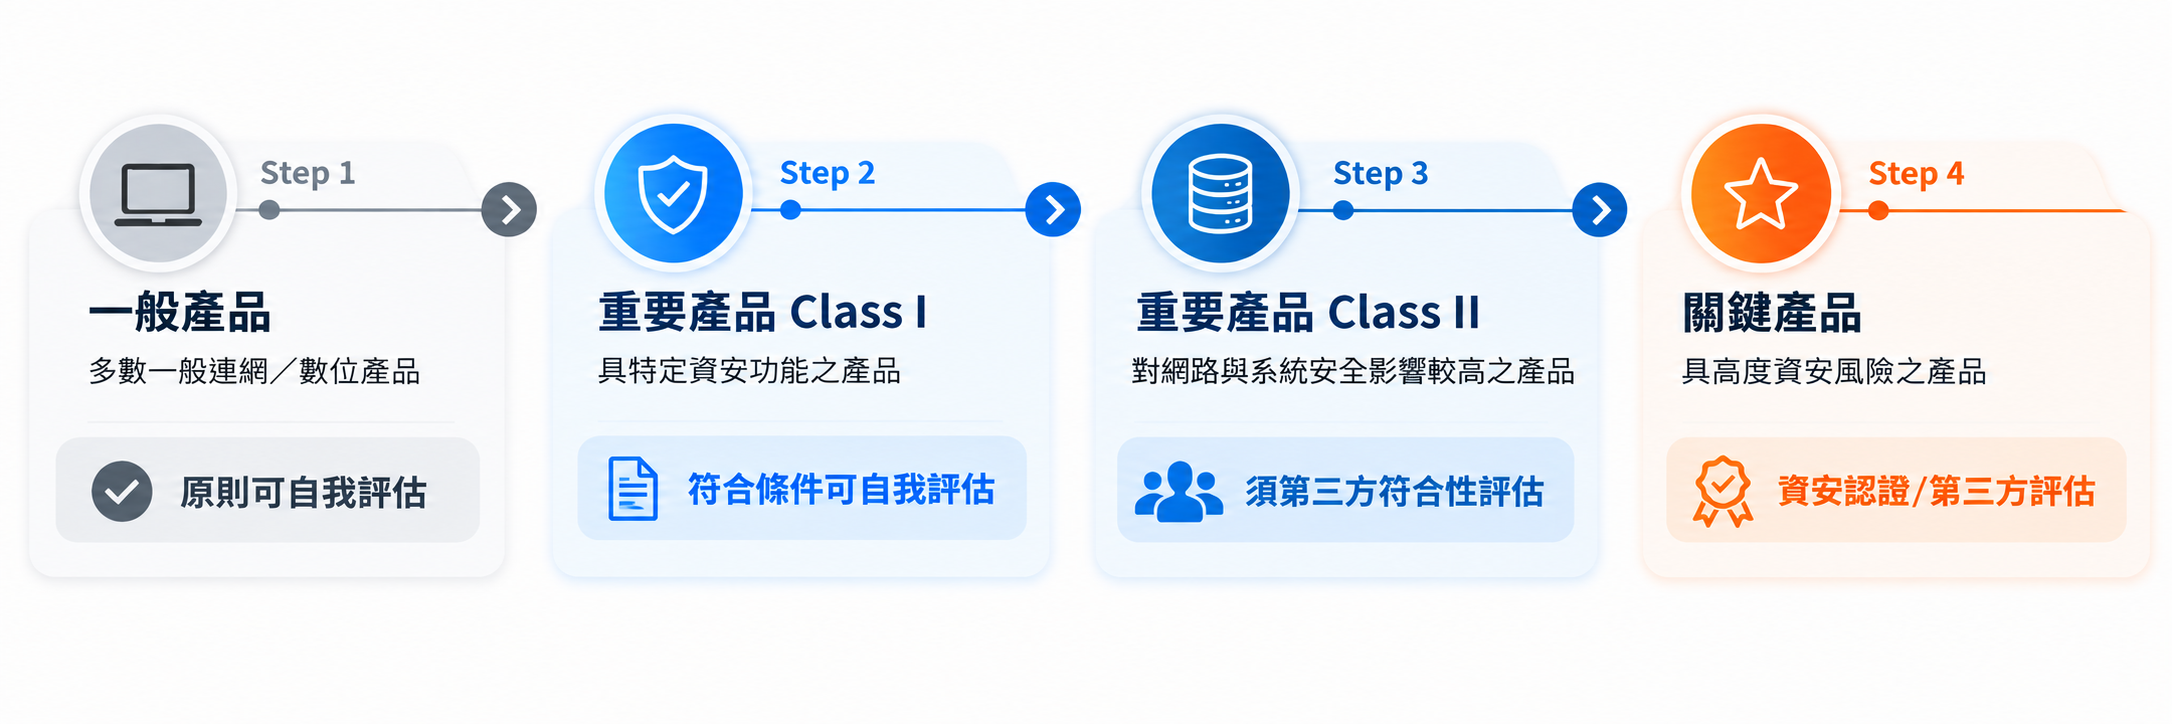
CRA 依产品之资安风险区分类别,类别决定该产品可采行之符合性评估路径:
CRA 采责任分担架构。同一产品在供应链中可能涉及多个经济营运者,各方角色与义务之认定,须依产品型态、交付方式及市场投放情形等因素进行个案判断:
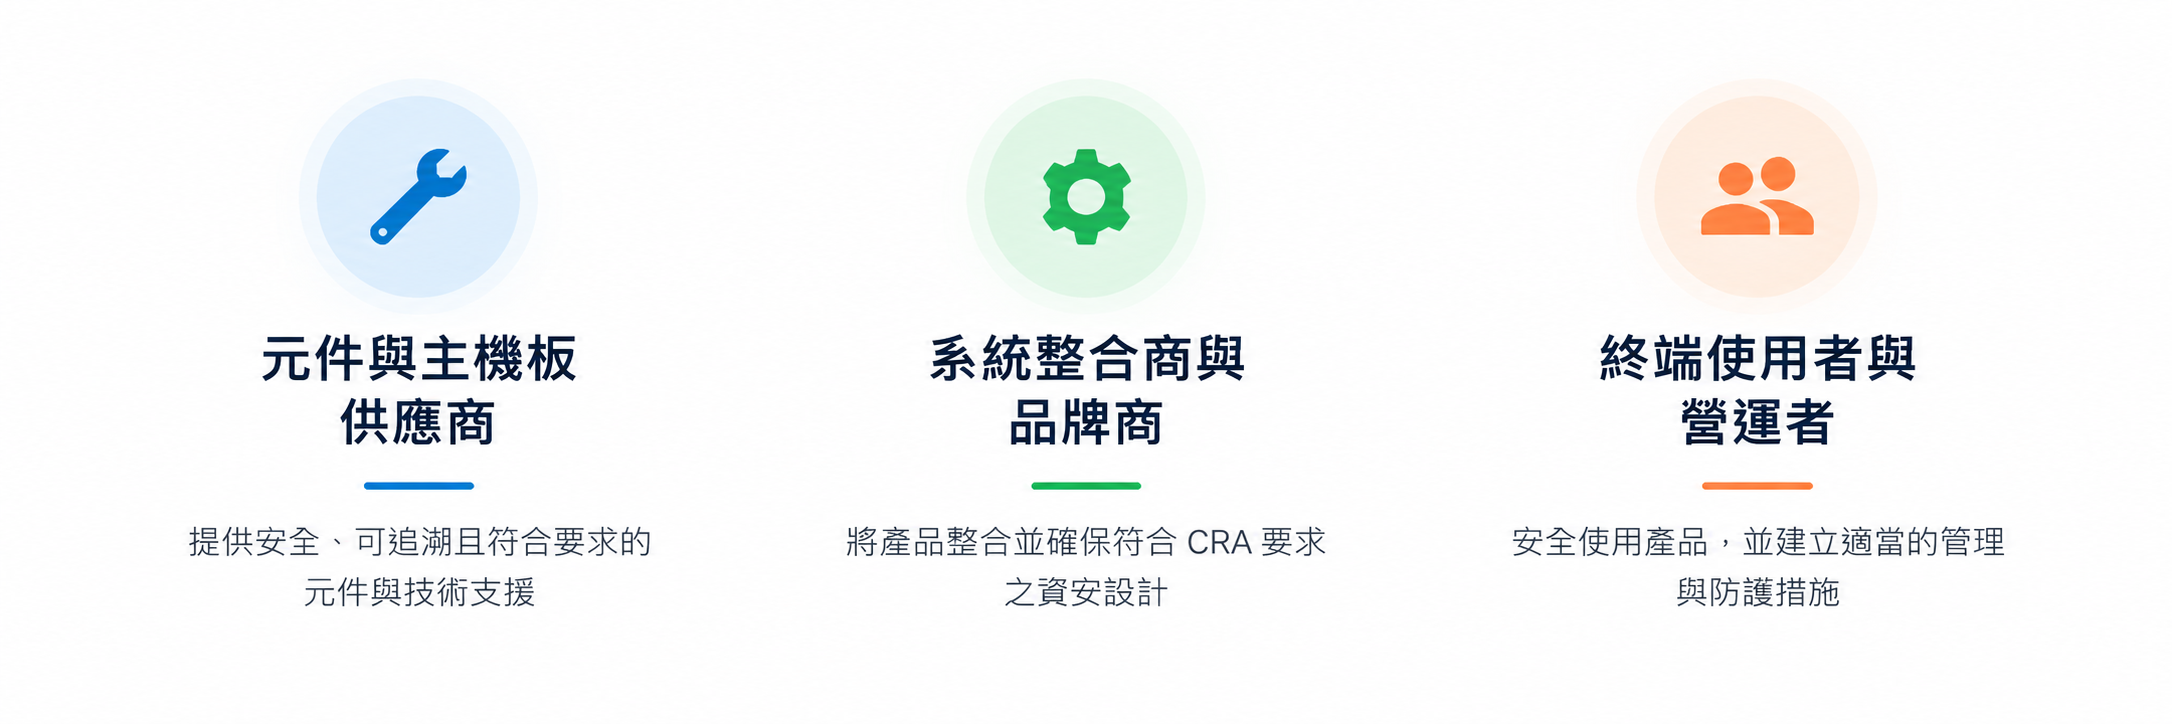
广积针对所供应之元件与主机板提供必要之技术资讯与安全更新支援,并可协助客户厘清其产品之适用范围、分级判定与相关文件要求。相关讨论请洽业务窗口。
| CRA 主要义务 | 广积对应方向 |
| 依资安产品之开发流程执行风险评估与纪录保存 |
| 由 PSIRT 受理与处理弱点通报,并依风险等级发布更新 |
| 依产品类别建立技术文件,并依标准制定进度调整准备作业 |
| 建立通报作业与对外窗口,配合 2026 年 9 月适用时程运作 |
| 于产品文件与本专区揭露支持信息与通报管道 |
依不同角色落实相应的资安责任,共同提升产品安全与合规性。
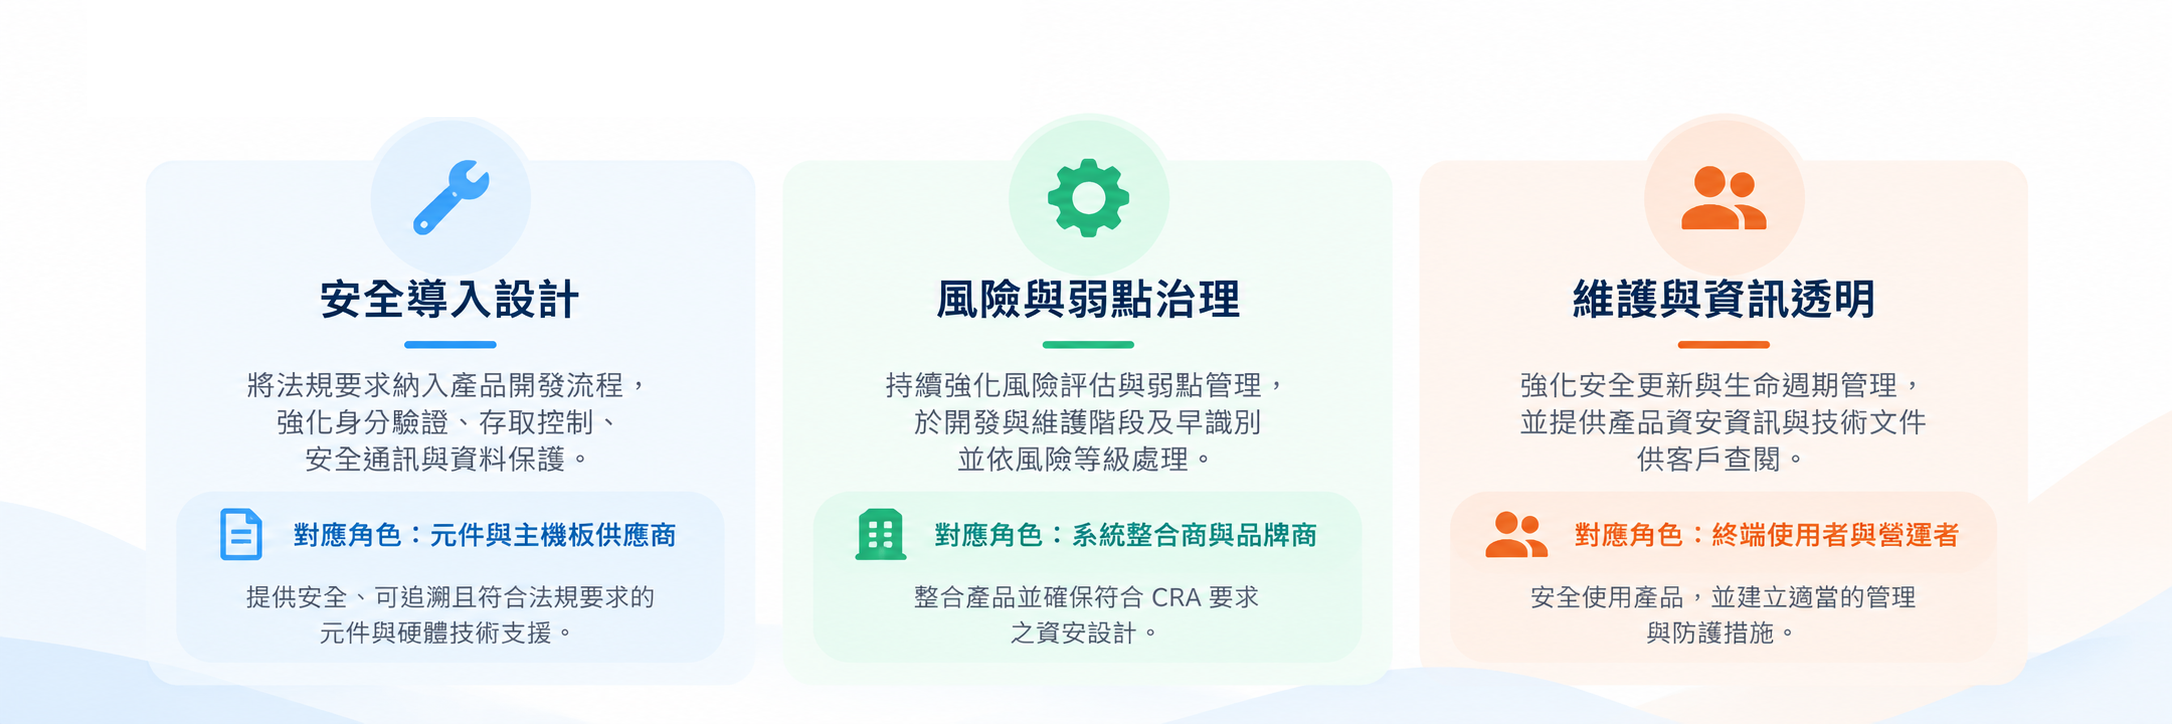
| 法规/标准 | 规范对象 |
| CRA (EU) 2024/2847 | 含数字组件之产品本身,涵盖设计、上市与支持期间之义务 |
| NIS2 (EU) 2022/2555 | 关键基础设施与重要服务营运者之组织与网络安全管理 |
| RED(2014/53/EU)、资安授权法规(EU)2022/30及EN 18031 系列标准 | 具无线通信功能设备之网络安全、个资保护与诈欺防范要求 |
| IEC 62443 系列 | 工业自动化与控制系统之资安技术标准,含开发流程与产品能力要求 |
产品资安事件应变小组(PSIRT)为广积受理产品资安弱点通报之专责单位,负责通报之受理、评估与处理,必要时发布安全公告与安全更新,并于收到通报后回复确认。个案之处理方式与完成时程,视弱点等级、受影响产品范围及可行修补方案而定。
若您在广积科技产品中发现潜在的资安弱点,请以电子邮件寄送至 PSIRT@ibase.com.tw。为利受理与判别,请于信件中提供下列信息:
如有相关联系需求,资安弱点通报与安全公告相关询问,请透过产品资安通报(PSIRT)窗口,email 至 PSIRT@ibase.com.tw;若是合规文件、声明书或组件信息申请等业务事宜,请洽业务窗口,并依官网业务联络页提供的方式联系;至于产品安全更新与设定问题,则可透过技术支持窗口处理,同
样请依官网业务联络页进行联系。
通报数据完整性: 请提供目前已知的产品信息、问题描述及相关左证。PSIRT 将记录并进行初步评估,必要时联系通报者补充信息。
产品资安事件应变小组(PSIRT)为广积受理产品资安弱点通报之专责单位,负责通报之受理、评估与处理,必要时发布安全公告与安全更新,并于收到通报后回复确认。个案之处理方式与完成时程,视弱点等级、受影响产品范围及可行修补方案而定。
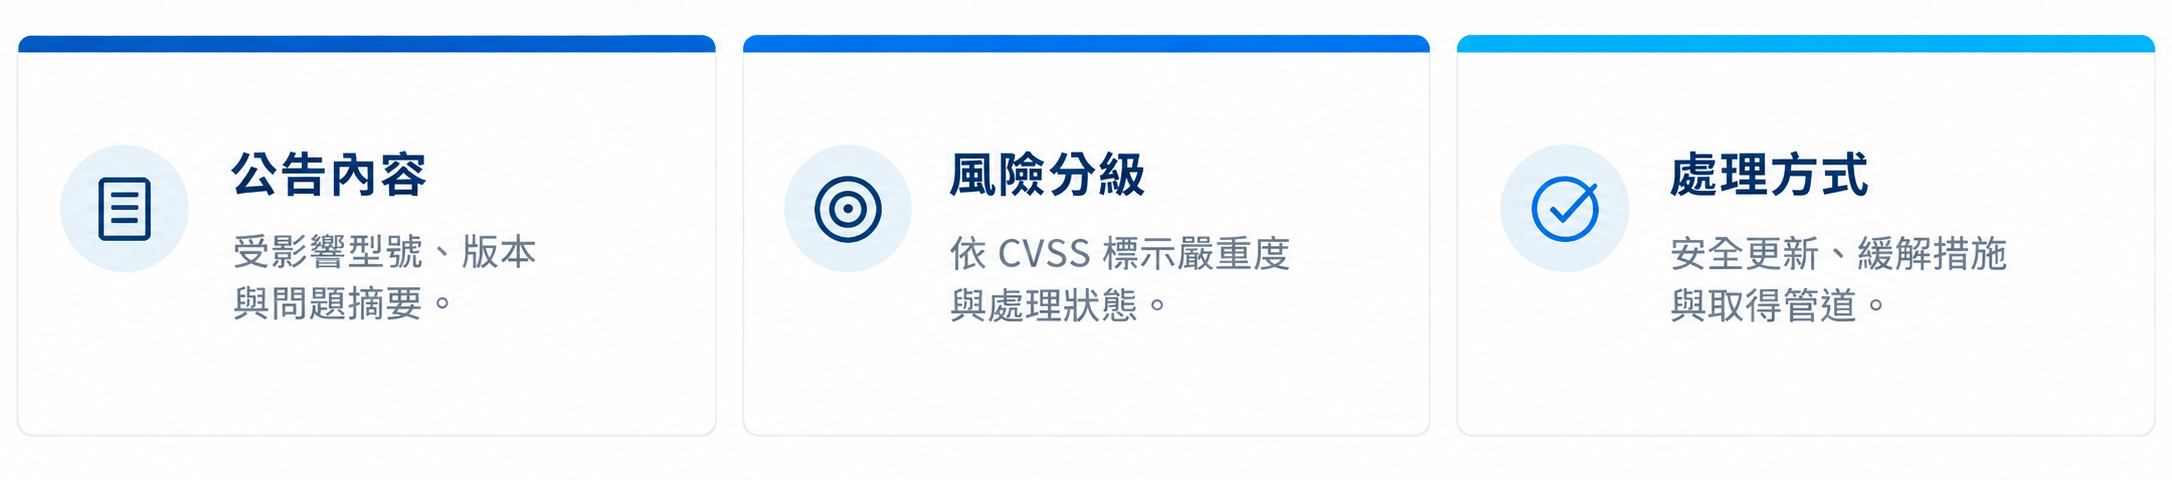
| 公告编号 | 发布日期 | 影响产品 | 严重度 | 处理状态 |
| 暂无公告 | ||||
免责声明: 本专区所载信息依现况提供。广积将视弱点等级、受影响产品范围及可行修补方案决定处理方式与完成时程,结果可能因个案而异。其内容可随时修订,并以本网站公告之最新版本为准。对已遭实际利用的弱点或影响产品安全性的重大资安事故,广积将依适用法规通知受影响使用者,并提供必要的风险缓解或矫正措施信息。
A: CRA 为欧盟法规 (EU) 2024/2847,针对所有内含数字组件,涵盖可直接或间接连接其他设备或网络的硬件与软件产品。这类产品在欧盟市场销售,或基于商业目的提供时,原则上须符合 CRA。实际是否适用,须考虑产品的预定用途、可合理预见的使用方式,以及法规明定的排除条件。
A: 判断依据在于产品是否具备直接或间接之数据联机功能,以及是否于欧盟市场提供。除已受其他专门法规规范者外,广积之工业计算机、嵌入式系统及相关软件多数属适用范围。单一机型之适用与否,仍须就其功能配置、出货型态与销售地区认定,可洽业务窗口就个别机型讨论。
A: CRA 将产品分为默认类、重要类第 I 级、重要类第 II 级与关键类,重要类与关键类分别列于附件三与附件四。分级决定该产品可实行之符合性评估路径,级别越高,第三方参与之要求越严格。
A: 调和标准由 CEN、CENELEC 与 ETSI 依执委会之标准化请求制定,用以将法规之基本要求具体化为可验证之技术规格。截至目前尚无 CRA 调和标准完成刊登,横向与纵向标准仍在制定与审议阶段。
A: 自 2026 年 9 月 11 日起,制造商于知悉已遭实际利用的弱点或影响产品安全性的重大资安事故后,应于 24 小时内提出早期预警、72 小时内提出通知。弱点最终报告应于矫正或缓解措施可取得后最迟 14 日内提交;重大事故最终报告应于提交事故通知后一个月内提交。
A: 自 2026 年 9 月 11 日起,CRA Article 14 的通报及使用者通知义务即开始适用,也包括先前已投放欧盟市场的产品。
其他 CRA 要求,则看每台设备首次投放欧盟市场的日期,而不是型号何时上市:
2027 年 12 月 11 日前已投放的设备:原则上只适用上述 Article 14 义务。但若这些设备在 2027 年 12 月 11 日起发生实质变更,就须符合 CRA 的其他适用要求。
2027 年 12 月 11 日起首次投放的设备:须符合 CRA 的全部适用要求,包括产品安全、弱点处理及符合性评估。即使型号早已上市,也一样适用。
A: 当产品之修改改变其预期用途,或可能影响其对基本资安要求之符合性时,可能构成实质变更,并使该产品被视为新投放市场之产品。是否构成实质变更须依修改之性质与影响范围个案评估。
A: 主管机关得要求限期改正,并得采取产品下架或限制销售等市场措施。行政罚款方面,违反基本资安要求或制造商主要义务者,上限为 1,500 万欧元或全球年度总营业额 2.5%(以较高者为准);未依规定提供信息或配合查核等情形,另订较低之罚款上限。
A: CRA 规范产品本身;NIS2 规范关键基础设施与重要服务营运者之组织管理;EN 18031 适用于具无线功能设备之相关要求;IEC 62443 则为技术标准体系,可作为建立流程与产品能力之依据。各法规及标准的适用范围不同。其中,RED 资安授权法规 (EU) 2022/30 将自 2027 年 12 月 11 日起废止,相关产品应依 CRA 判定资安义务;RED 的其他适用要求仍须遵守。
A: 广积多数产品为供整合使用之组件或主板。以自有名义将最终产品投放欧盟市场者,通常为法规上之制造商并承担相应义务。角色认定须依实际交易与投放型态判断,广积可协助客户就其产品架构进行讨论。
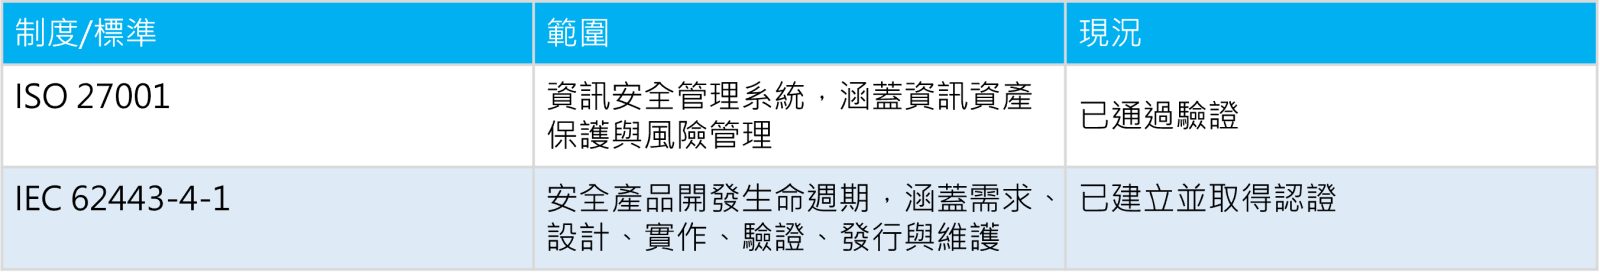
A: 广积已通过 ISO 27001 信息安全管理系统验证,并依 IEC 62443-4-1 建立安全产品开发生命周期并取得认证;IEC 62443-4-2 相关要求规划导入中。相关证书可于证书与合规文件专区查询。
A: 广积已建立产品之软件物料列表,并依客户需求与保密条件评估提供方式与范围。对第三方组件,广积原则上要求供货商提供 SBOM;确实无法提供时,须改以足以进行组件辨识、弱点分析与风险评估之信息替代,并经评估后决定是否采用。
A: 资安弱点请以电子邮件寄送至 PSIRT@ibase.com.tw,并提供本专区所列之必要信息。合规文件、声明书与组件相关信息之申请,请洽业务窗口。
自行设计电子、机构和散热等功能,并提供系统整合设计与硬体/软体可靠性和相容性验证服务。
透过高效的产品生命周期管理机制,采购高品质工业级零组件,确保长期供货能力。
采用高性能处理器晶片大厂的最新解决方案,确保提供最高水平的运算品质与效能。
提供全方位的售后服务与技术支援,以完善的服务品质,提高客户满意度与忠诚度。
成立日期
总公司所在地
股票代码
